
Souveräne IT-Lösungen & GRC-Advisory
Was passiert, wenn Ihr Verzeichnisdienst ausfällt? Keine Anmeldung, keine Berechtigungsprüfung, keine funktionsfähigen Fachanwendungen – ein einzelner, oft unscheinbarer Single Point of Failure kann ganze Geschäftsprozesse zum Stillstand bringen. Genau solche Szenarien zeigen, wie weitreichend die technologischen Abhängigkeiten in Ihrer IT-Landschaft tatsächlich sind – lange bevor eine einzelne KI-Anwendung überhaupt ins Spiel kommt.
Cloud-Infrastruktur, Verzeichnis- und Identitätsdienste, Kernanwendungen und Datenplattformen laufen bei vielen Unternehmen über wenige, oft außereuropäische Anbieter. Die verstärkte Integration von KI in Geschäftsprozesse verschärft diesen Effekt zusätzlich: KI-Systeme setzen auf denselben Identitäts-, Daten- und Cloud-Fundamenten auf und vervielfachen dadurch die Auswirkungen eines Ausfalls, eines Anbieterwechsels oder eines regulatorisch erzwungenen Exits. Business Continuity Management ist damit so wichtig wie nie zuvor – zumal verschärfter Wettbewerb kaum Toleranz für Ausfallzeiten oder verzögerte Reaktionsfähigkeit lässt.
 Extraterritorialer Datenzugriff – etwa über den US Cloud Act – steht in unmittelbarem Spannungsverhältnis zur DSGVO und zu den Vorgaben aus Schrems II, unabhängig davon, ob klassische IT-Systeme oder KI-Komponenten betroffen sind. Exportbeschränkungen, eine verschärfte EU-Regulierung und wechselseitige Handelszölle verstärken diese Unsicherheit zusätzlich. Viele Organisationen haben dieses Risiko erkannt, verfügen aber weder über dokumentierte Exit-Strategien noch über belastbare Alternativarchitekturen für ihre kritischen IT- und KI-Komponenten.
Gleichzeitig verdichtet sich die Regulatorik: DSGVO, NIS-2, DORA und der EU AI Act bilden einen zusammenhängenden Rahmen für Governance, Risk & Compliance (GRC). Digitale Souveränität wird in diesem zwar nicht als eigener Rechtsbegriff definiert, jedoch faktisch zur Voraussetzung: Wer Datenübermittlung, Drittparteirisiken, Resilienzpflichten und Anforderungen an Hochrisiko-KI-Systeme nicht erfüllen kann, weil er die Kontrolle über seine IT- und KI-Komponenten verloren hat, gerät regulatorisch in Erklärungsnot. Klassische, dokumenten- und kontrollorientierte GRC-Ansätze reagieren dabei zu oft nachgelagert und greifen zu kurz, sobald digitale und KI-gestützte Systeme Entscheidungen vorbereiten oder Prozesse teilautonom steuern. Governance, Risk & Compliance wird damit von der Kür zur Pflicht – und zu einer Frage, die auf Vorstands- und Architekturebene gleichermaßen beantwortet werden muss.
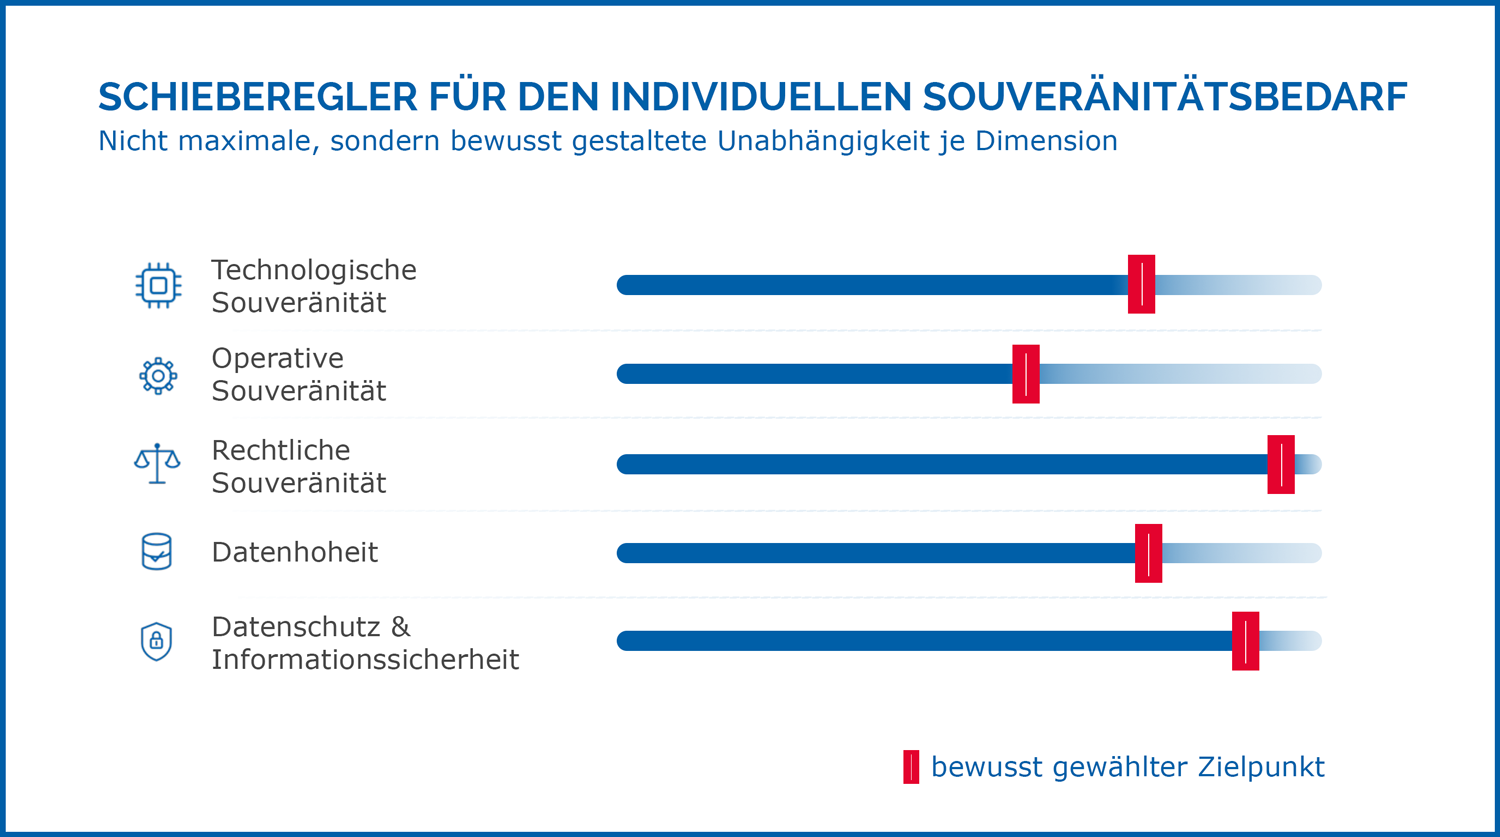
Wer technische Abhängigkeiten und regulatorische Anforderungen nicht aktiv gestaltet, überlässt seine Handlungsfähigkeit dem Zufall, sowohl auf Vorstands- als auch auf Architekturebene. Genau hier entscheidet sich, ob digitale Souveränität als bewusst gesteuerte Kontrolle gelebt wird oder als ungeplantes Risiko Realität wird. Wie viel Unabhängigkeit erzwingen wir bewusst, sei es technologisch, operativ oder rechtlich? Wie gestalten wir diese Kontrolle nachweisbar, belastbar und beschleunigend statt bremsend?
 Zusammengefasst:
Geopolitische Spannungen, steigende Cloud-Kosten und der EU Data Act machen flexible Wechselfähigkeit zur strategischen Schlüsselkompetenz und zum Hebel für Resilienz.
Unsere Studie zeigt, wie Sie Cloud-Wechselfähigkeit organisatorisch, technisch und rechtlich aufbauen und Lock-in-Risiken vermeiden. Quick-Checks und Reifegrad-Assessment geben Entscheider*innen und IT-Architekt*innen eine belastbare Grundlage
Wir verbinden methodische GRC-Kompetenz mit technischer Architekturerfahrung über die gesamte IT-Landschaft – von Identität und Infrastruktur bis zu Daten und KI –, damit Souveränität nicht bei der Analyse stehen bleibt, sondern überall dort wirksam wird, wo Ihr Unternehmen von Dritten abhängig ist.
Kritische Komponenten identifizieren:
Verzeichnisdienste, Cloud-Infrastruktur, Kernanwendungen, Datenplattformen und KI-Systeme werden entlang Ihrer Geschäftsprozesse erfasst und priorisiert.
Abhängigkeiten bewerten:
Je Komponente und Souveränitätsdimension bewerten wir rechtliche, finanzielle, operative und reputationsbezogene Risiken sowie die Kritikalität für Ihr Geschäft.
Zielbild und Maßnahmen definieren:
Aus den Ergebnissen leiten wir eine priorisierte Zielbild- und IT-Strategie ab, die Exit-Fähigkeit und Multi-Cloud-Prinzipien dauerhaft in Architektur-Governance und GRC-Freigabemechanismen verankert.
Identitäts-, Architektur- und Betriebssouveränität
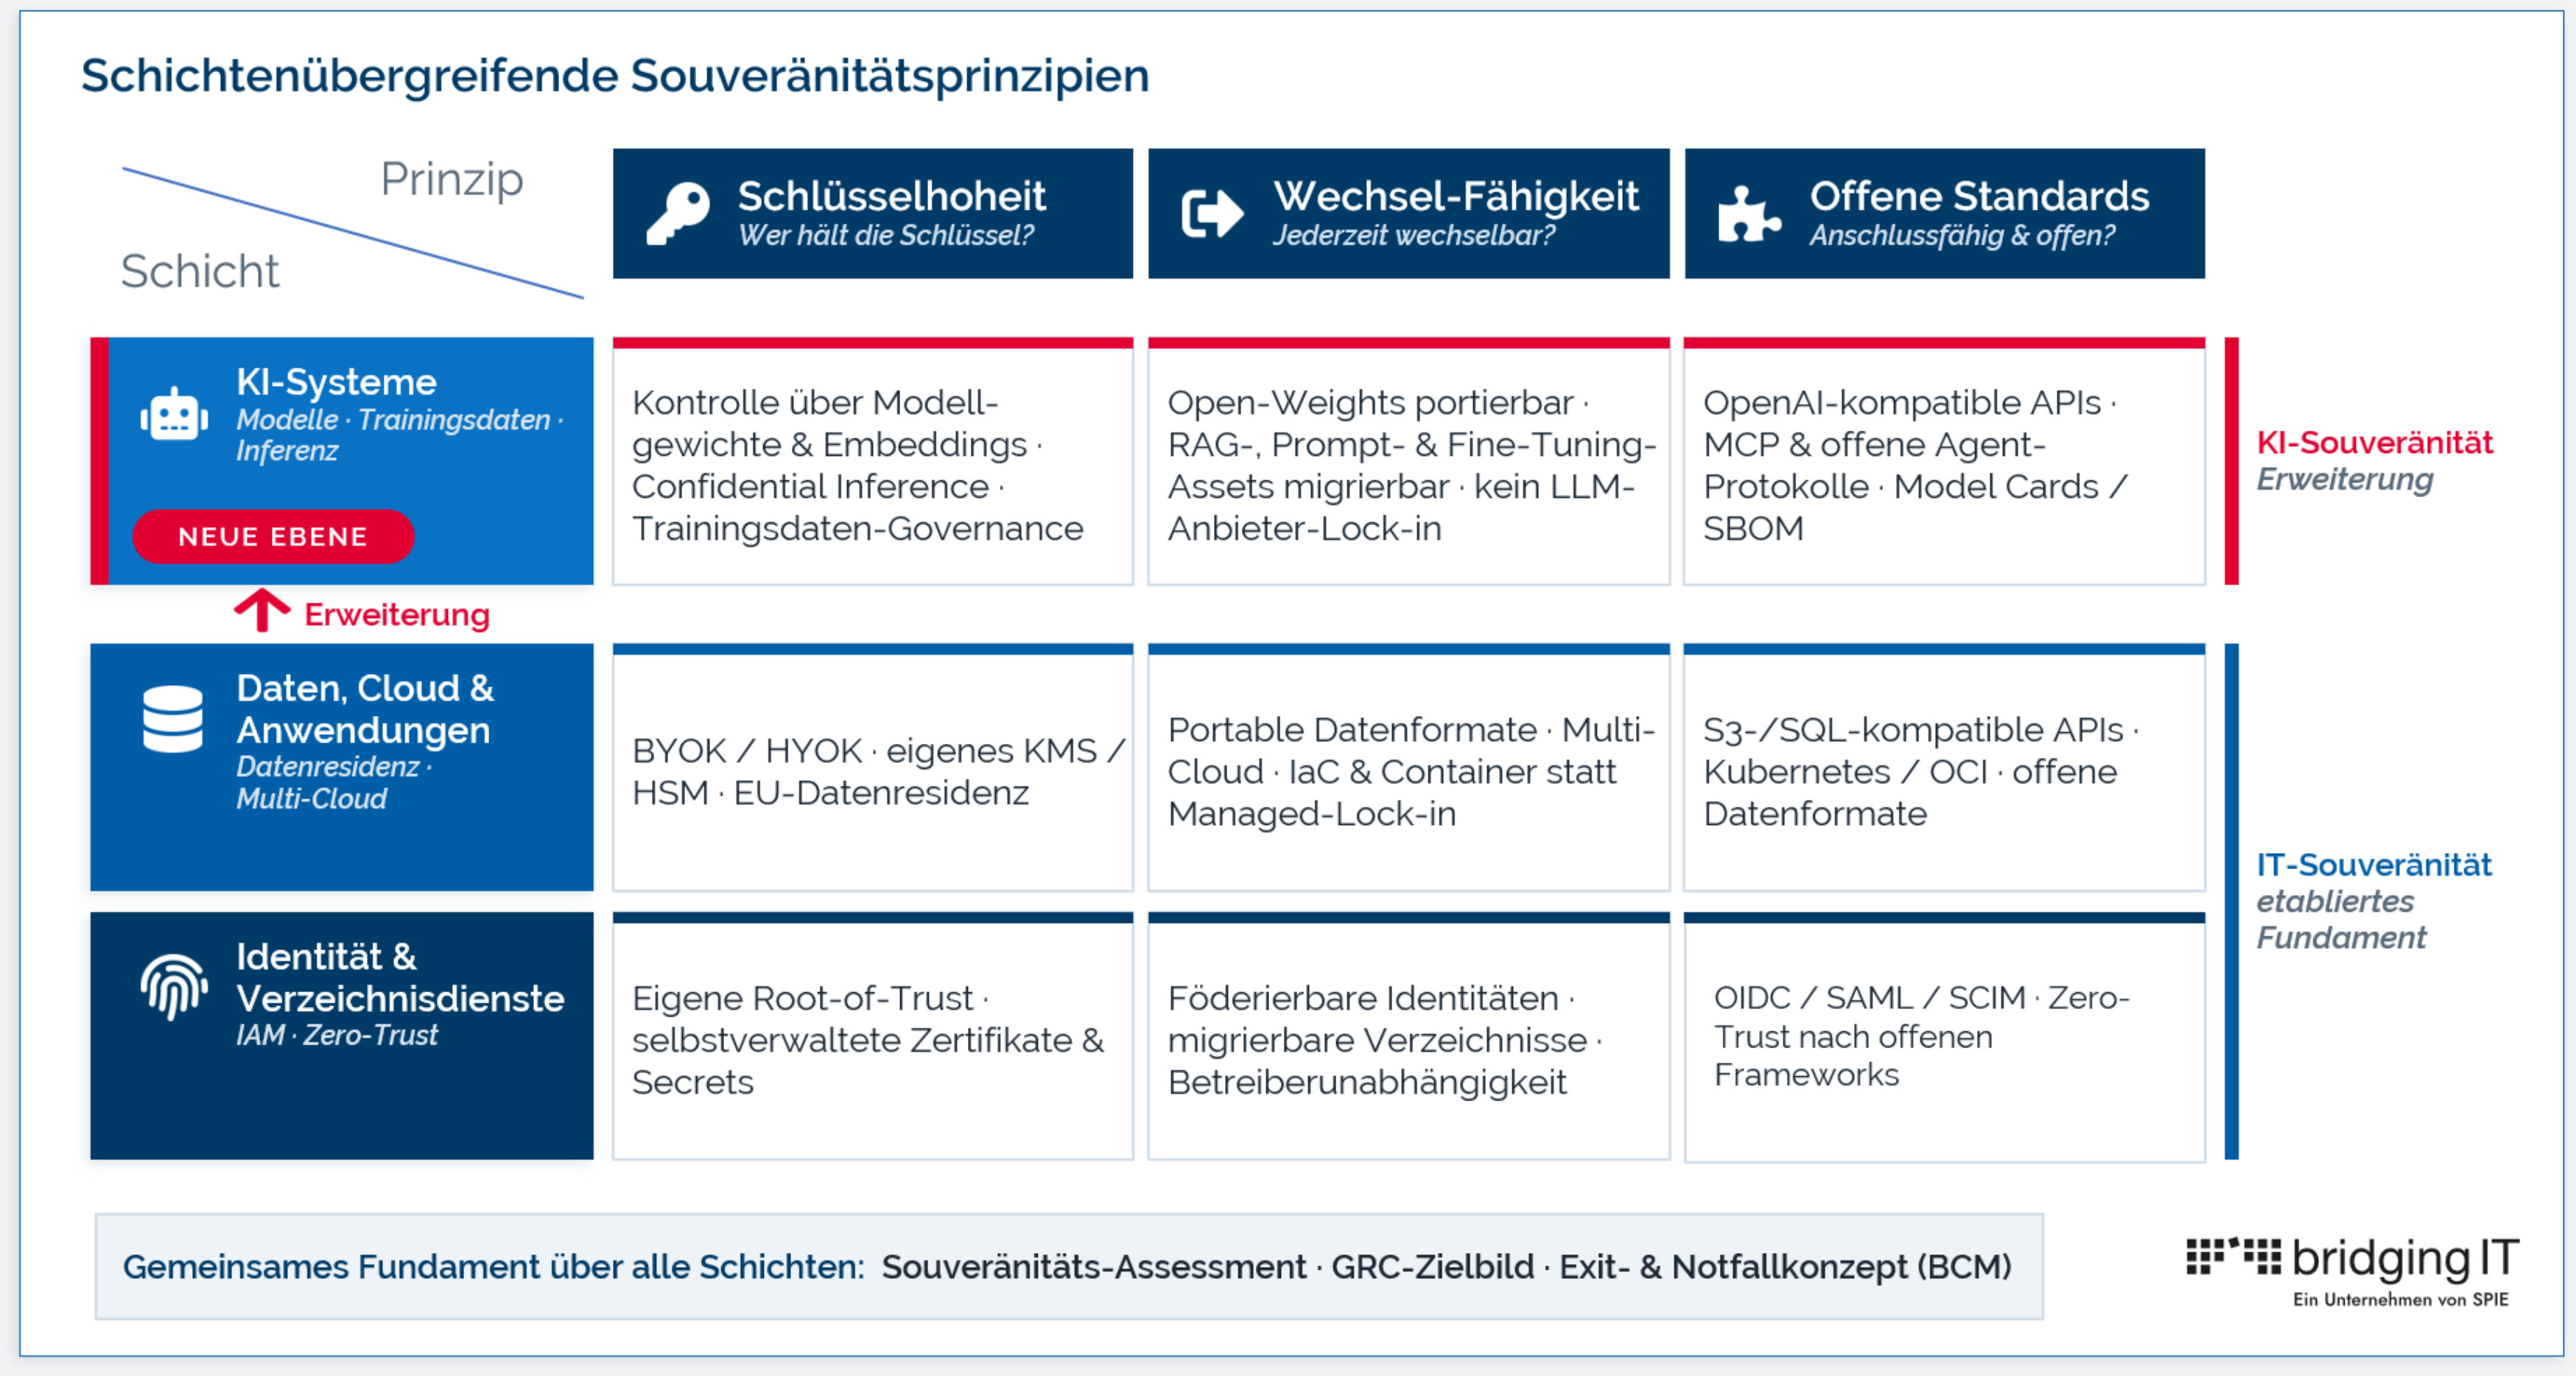
Verzeichnisdienste und Identity-Provider gehören zu den kritischsten, aber am wenigsten beachteten Abhängigkeiten in Unternehmen. Wir bewerten Ihre IAM- und Verzeichnisdienst-Architektur auf Betreiberunabhängigkeit, entwickeln redundante bzw. portable Betriebsmodelle und etablieren Zero-Trust-Zugriffssteuerung mit minimaler, rollenbasierter Rechtevergabe – unabhängig vom zugrunde liegenden Provider. Ergänzend gestalten wir Multi-Cloud-fähige Betriebsmodelle für Ihre Kerninfrastruktur, um Vendor-Lock-in wirksam zu vermeiden.
Daten-, Anwendungs- und KI-Souveränität
Für Daten und Anwendungen verbinden wir Schlüsselverwaltung nach dem BYOK-/HYOK-Prinzip, klare Datenresidenz-Konzepte und portable, auf offenen Standards basierende Schnittstellen, damit Workloads zwischen Cloud-, Sovereign-Cloud- und On-Premises-Umgebungen migrierbar bleiben. Wo KI-Systeme auf diesen Fundamenten aufsetzen, übertragen wir dieselben Prinzipien konsequent auf Modelle, Trainingsdaten und Inferenz-Infrastruktur – KI-Souveränität ist damit kein Sonderfall, sondern eine folgerichtige Erweiterung Ihrer IT-Souveränität. Bestehende Verträge prüfen wir gezielt auf Interoperabilitäts- und Ausstiegsklauseln und ergänzen sie um belastbare, getestete Alternativarchitekturen für geschäftskritische Prozesse – inklusive Notfallplänen für den Fall eines erzwungenen Anbieterwechsels.
Werkzeuge & Technologien
In der Umsetzung bewerten wir herstellerneutral Identitäts- und Verzeichnisdienst-Technologien wie Entra ID, FreeIPA und Red Hat IdM ebenso wie Hyperscaler wie Microsoft Azure, AWS und Google Cloud, europäische Souveränitätsinitiativen und souveräne Clouds, etwa STACKIT, sowie On-Premises- und Open-Source-Frameworks – jeweils passend zu Schutzbedarf und regulatorischen Anforderungen Ihrer IT- und KI-Prozesse. Für besonders schutzbedürftige Daten und Prozesse kombinieren wir souveräne Cloud-Betriebsmodelle gezielt mit On-Premises-Komponenten, statt pauschal eine einzelne Plattform vorzugeben.
Am Ende unserer Zusammenarbeit steht keine reine Bestandsaufnahme, sondern ein belastbares, in Ihrer Organisation verankertes Ergebnis:
Kontrolle & Datenhoheit
Nachweisbare Hoheit über Daten, Schlüssel und Zugriffe – für Ihre gesamte IT-Landschaft, von Verzeichnisdiensten bis zu KI-Diensten.
Compliance & Auditierbarkeit
DSGVO, NIS-2, DORA und EU AI Act durchgängig abgedeckt; Entscheidungen und Systemzugriffe nachvollziehbar dokumentiert.
Anbieterunabhängigkeit
Multi-Cloud-fähige Architektur auf offenen Standards statt Vendor-Lock-in – von der Infrastruktur bis zur KI-Plattform.
Resilienz & Handlungsfähigkeit
Dokumentierte und getestete Exit-Pläne sichern Handlungsfähigkeit im Ernstfall – Business Continuity als Standard, nicht als Ausnahme.
Souveränitäts-Assessment-Bericht
Reifegradbewertung je Souveränitätsdimension mit priorisierter Risikoeinschätzung Ihrer kritischen IT- und KI-Komponenten.
GRC-Zielbild & Steuerungsmodell
Dokumentierte Verantwortlichkeiten, Freigabemechanismen und Kontrollpunkte für DSGVO, NIS-2, DORA und EU AI Act.
Architektur-Blueprint
Referenzarchitektur für Identitäts-, Daten- und Cloud-Souveränität inklusive Multi-Cloud- und Exit-Fähigkeit.
Exit- und Notfallkonzept (BCM)
Getestete Wiederanlauf- und Ausweichpläne für kritische Systeme – von Verzeichnisdiensten über Kernanwendungen bis zu KI-Komponenten.
Priorisierte Umsetzungs-Roadmap
Konkreter Maßnahmenplan mit Aufwands- und Wirkungsabschätzung für die schrittweise Stärkung Ihrer digitalen Souveränität.
Je nach Reifegrad und Scope Ihrer Organisation kombinieren wir folgende Bausteine – vom fokussierten Assessment bis zur vollständigen technischen Umsetzung:
Es spornt uns immer wieder an organisatorisch, technisch, rechtlich belastbare sowie genau passende Lösungen zum individuellen Souveränitätsbedarf zu identifizieren und zu realisieren. Wir freuen uns Ihnen eine Auswahl von Erfolgen für unsere Kunden auf der Website der bridgingIT-Gruppe vorstellen zu dürfen.

/
Strategische Beratung bei der Umsetzung eines globalen Cyber-Security Programms

Ministerium für Verkehr Baden-Württemberg
Bewertung von rechtlichen Handlungsmöglichkeiten für Klimaschutz im Verkehrssektor

BASF Agricultural Solution
Unterstützung bei den Themen Cloud Consulting, IT-Security, Collaboration Solutions und weiteren
Wir freuen uns, wenn wir auch Ihr Unternehmen im Bereich Souveräne IT-Lösungen & GRC-Advisory unterstützen zu dürfen.

Souveräne Platfformen & Architekturen

Enterprise Security und Governance, Risk & Compliance

Souveräne Cloud & On-Premise-Lösungen

Souveräne Cloud & On-Premise-Lösungen

IT-Security & Informationssicherheit

IT-Recht und Governance, Risk & Compliance